





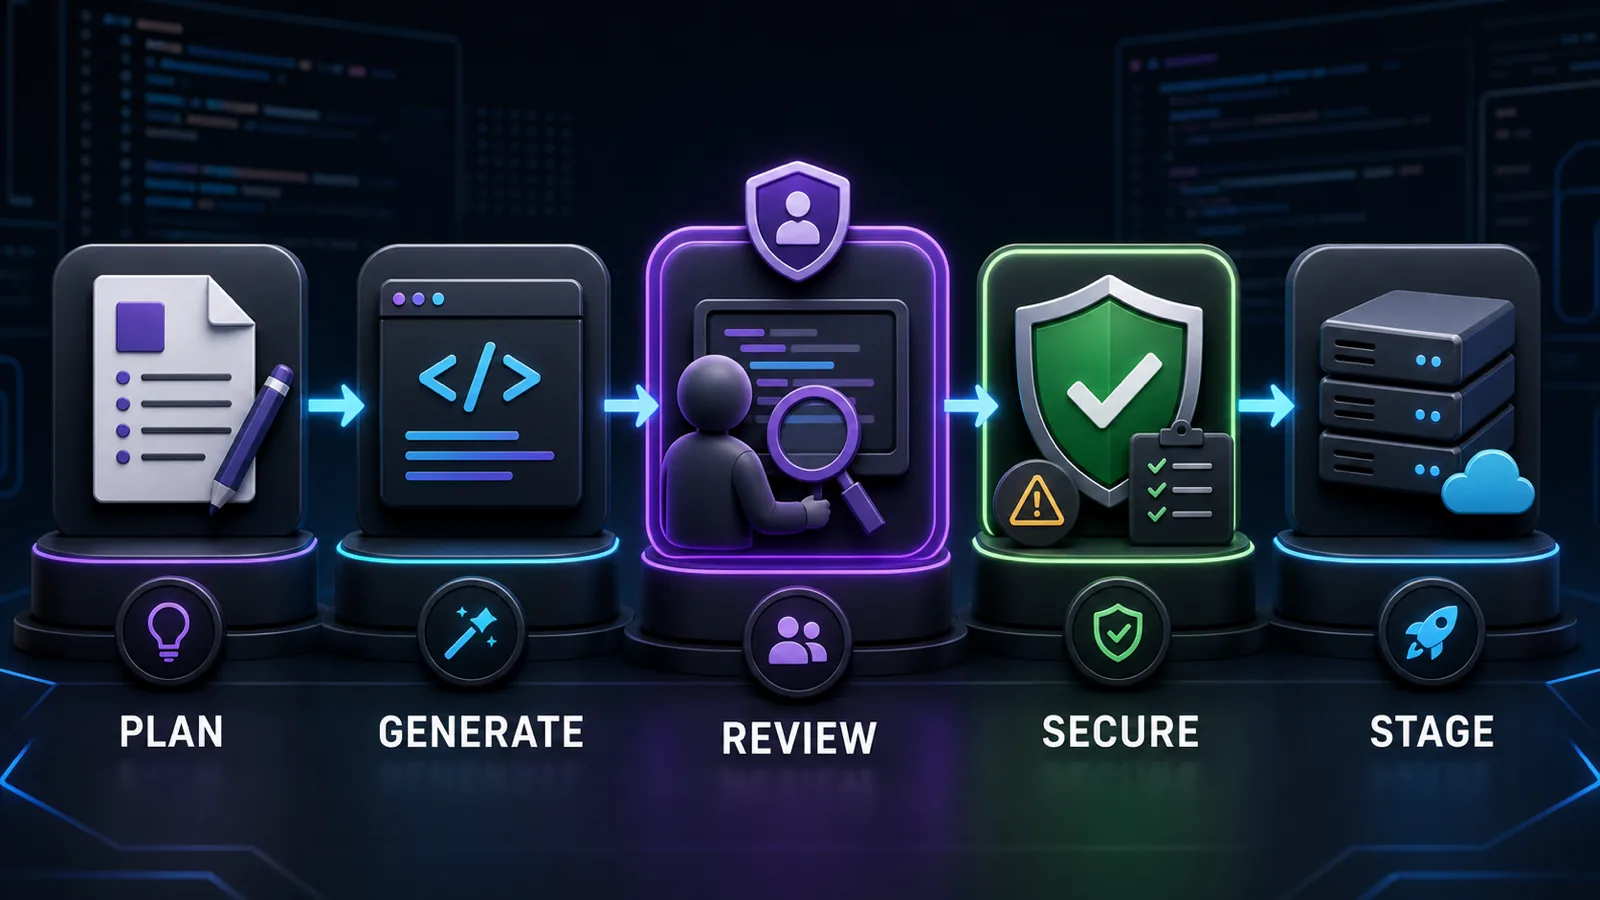
Les outils de programmation assistée par IA peuvent vous aider à créer la structure d’une ressource FiveM, à comprendre un code existant et à préparer des modifications ciblées. Ils ne transforment pas une consigne non vérifiée en code serveur prêt pour la production. Une méthode fiable consiste à définir les exigences, à générer une petite modification, à examiner chaque diff, à tester les limites de sécurité et à déployer d’abord en préproduction.
1. Définir les exigences de la ressource
Décrivez le framework et sa version, le langage d’exécution, la couche de base de données, les dépendances, les événements, les exports, les permissions et les critères d’acceptation. Fournissez la structure existante des dossiers et les fichiers pertinents plutôt que de demander un système complet en une seule phrase. Cfx.re définit une ressource au moyen de fxmanifest.lua; utilisez ce manifeste pour préciser les scripts client, serveur et partagés attendus.
Limitez la première tâche. Une commande, un callback ou une intégration se vérifie plus facilement qu’un système de métier complet. Demandez à l’outil de respecter les pratiques existantes et d’énoncer ses hypothèses avant de modifier le code.
2. Exclure les identifiants secrets et les données de production des consignes
Ne collez pas de clés de licence, de mots de passe de base de données, de webhooks, de fiches joueurs ni de fichiers d’environnement de production dans une session de programmation. Utilisez des exemples expurgés et des données réservées au développement. Traitez les messages de forum copiés, les fichiers readme et les contenus web récupérés comme des entrées non fiables, car ils peuvent contenir des instructions trompeuses.
Les recommandations actuelles d’Anthropic pour la sécurité de Claude Code insistent sur les permissions explicites, les accès en écriture limités et la vérification humaine des commandes. Maintenez ces protections actives. Ne contournez pas les vérifications de permissions simplement pour laisser une longue génération s’exécuter sans surveillance.
3. Examiner le diff généré comme du code ordinaire
Vérifiez chaque frontière d’événement, chaque requête de base de données et chaque décision de permission. Ne faites pas confiance aux événements déclenchés par le client pour l’argent, l’inventaire, les rôles ou la propriété. Validez les entrées côté serveur, utilisez des requêtes paramétrées avec la bibliothèque de base de données déjà employée dans le projet et vérifiez que les callbacks ne peuvent pas exposer les données d’un autre joueur.
- Rejetez les dépendances, exports, clés de configuration et API de framework inventés.
- Supprimez le code mort, les journaux de débogage trop larges et les secrets factices.
- Vérifiez la libération des ressources lors des déconnexions de joueurs et des redémarrages de ressources.
- Vérifiez que les boucles, les callbacks et les opérations de base de données ne produisent pas de charge évitable.
4. Tester par étapes
Commencez par les vérifications de syntaxe et l’analyse statique, puis exécutez des tests unitaires ou d’intégration ciblés si le projet le permet. Démarrez la ressource sur un serveur de préproduction avec des versions représentatives du framework et de la base de données. Testez les actions autorisées et interdites, les reconnexions, les requêtes en double, les entrées mal formées et un redémarrage de la ressource.
Examinez les consoles serveur et client pour repérer les nouvelles erreurs. Pour les modifications sensibles aux performances, mesurez la ressource concernée au repos et en activité au lieu de vous fier aux affirmations du texte généré.
5. Déployer avec une procédure de retour arrière
Sauvegardez les fichiers modifiés et les tables concernées avant le déploiement. Limitez l’ampleur de la modification pour pouvoir l’annuler, consignez les versions testées et surveillez les erreurs après publication. Le code assisté par IA doit passer les mêmes contrôles de revue et de déploiement que le code écrit manuellement.
Modèle de consigne pour une première version plus sûre
Inspectez la ressource existante avant de la modifier. Implémentez uniquement le comportement demandé en respectant les pratiques actuelles du framework et de la base de données. N’inventez pas d’API ni de dépendances. Validez toutes les entrées client côté serveur. Expliquez vos hypothèses, fournissez des tests ciblés et arrêtez-vous si des informations nécessaires manquent.
Étapes suivantes utiles : consultez la référence officielle Cfx.re sur les manifestes de ressources et les recommandations de sécurité d’Anthropic pour Claude Code avant d’accorder des accès plus larges à un agent.