





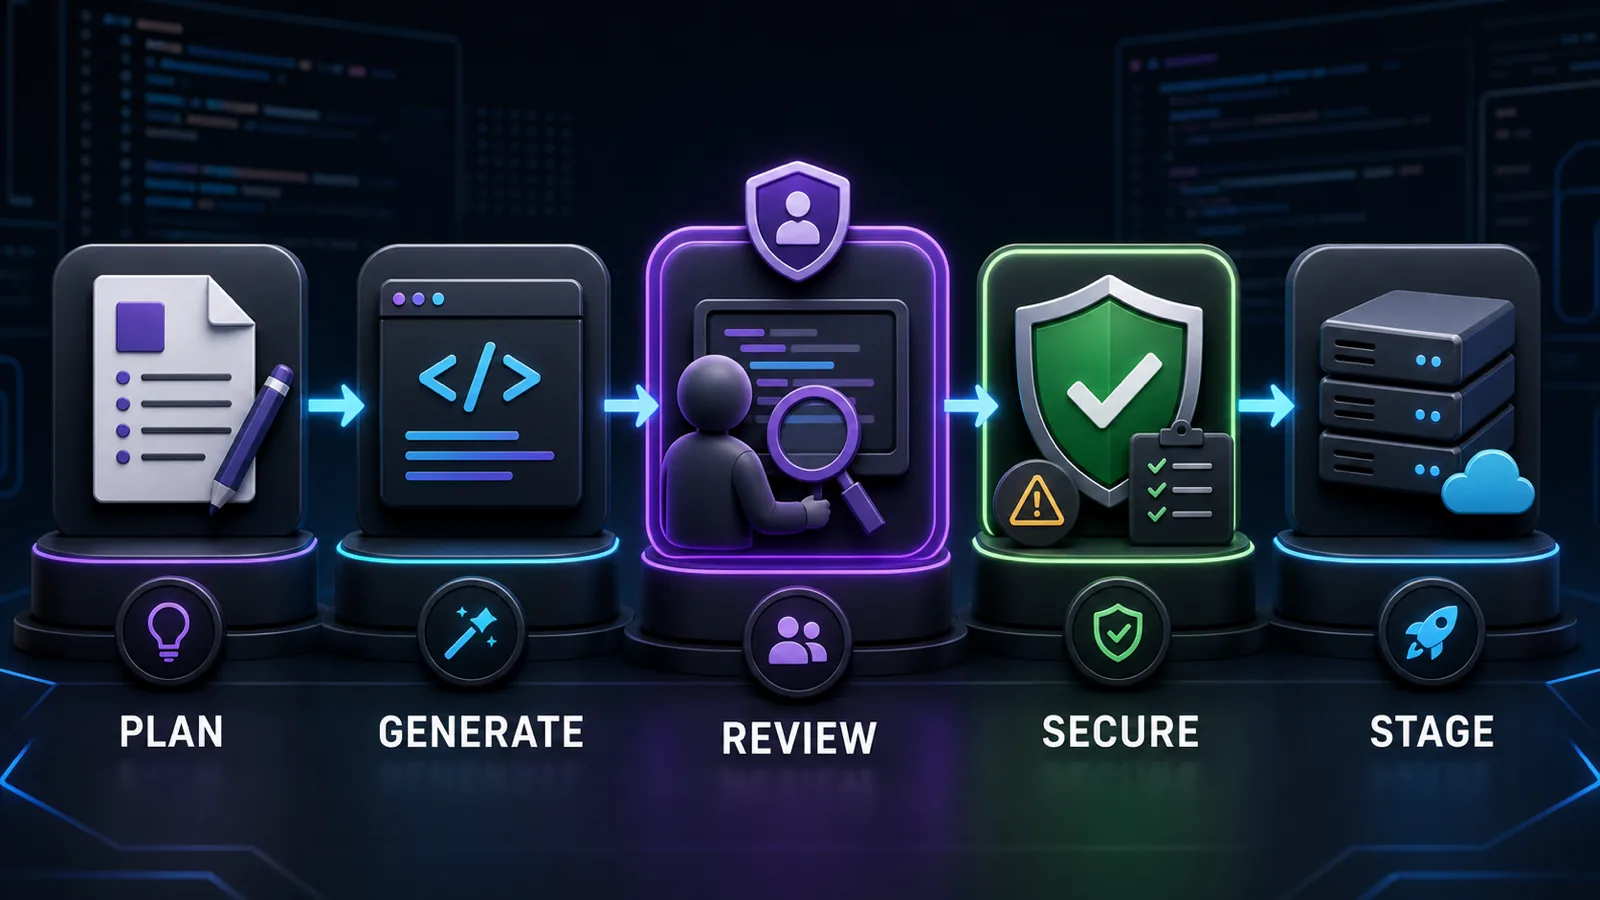
KI-Programmierwerkzeuge können beim Anlegen einer FiveM-Ressource helfen, eine unbekannte Codebasis erklären und gezielte Änderungen entwerfen. Aus einem ungeprüften Prompt entsteht dadurch kein produktionsreifer Servercode. Ein verlässlicher Ablauf legt die Spezifikation fest, erzeugt eine kleine Änderung, prüft jeden Diff, testet Sicherheitsgrenzen und veröffentlicht zuerst in einer Testumgebung.
1. Mit einer klaren Ressourcenspezifikation beginnen
Beschreibe das Framework und die Version, die Laufzeitsprache, die Datenbankebene, Abhängigkeiten, Ereignisse, Exporte, Berechtigungen und Akzeptanzkriterien. Füge die bestehende Ordnerstruktur und relevante Dateien hinzu, anstatt ein komplettes System aus einer einzeiligen Anforderung zu verlangen. Cfx.re definiert eine Ressource durch fxmanifest.lua; verwende dieses Manifest, um festzulegen, welche Client-, Server- und Shared-Skripte erwartet werden.
Halte die erste Aufgabe eng gefasst. Ein einzelner Befehl, Callback oder eine Integration ist einfacher zu überprüfen als ein komplettes Job-System. Bitte das Tool, bestehenden Mustern zu folgen und Annahmen zu identifizieren, bevor es Änderungen vornimmt.
2. Halte Anmeldeinformationen und Produktionsdaten aus den Anfragen heraus
Füge keine Lizenzschlüssel, Datenbankpasswörter, Webhooks, Spielerdatensätze oder produktiven Umgebungsdateien in eine Programmiersitzung ein. Nutze Beispiele mit entfernten Geheimnissen und ausschließlich Entwicklungsdaten. Behandle kopierte Forenbeiträge, Readme-Dateien und abgerufene Webinhalte als nicht vertrauenswürdige Eingaben, da sie irreführende Anweisungen enthalten können.
Anthropics aktuelle Sicherheitshinweise zu Claude Code betonen ausdrückliche Berechtigungen, begrenzte Schreibzugriffe und menschliche Befehlsprüfung. Lasse diese Kontrollen aktiviert. Umgehe Berechtigungsprüfungen nicht bloß, damit eine lange Generierung unbeaufsichtigt läuft.
3. Überprüfe den generierten Diff wie normalen Code
Prüfe jede Ereignisschnittstelle, Datenbankabfrage und Berechtigungsentscheidung. Vertraue clientseitig ausgelösten Ereignissen nicht bei Geld, Inventar, Rollen oder Besitz. Validiere Eingaben auf dem Server, verwende parametrisierte Abfragen über die etablierte Datenbankbibliothek des Projekts und prüfe, dass Callbacks keine Daten anderer Spieler offenlegen können.
- Lehne erfundene Abhängigkeiten, Exporte, Konfigurationsschlüssel und Framework-APIs ab.
- Entferne toten Code, breite Debug-Protokollierung und Platzhalter-Geheimnisse.
- Überprüfe das Cleanup-Verhalten bei Spielertrennungen und Ressourcen-Neustarts.
- Bestätige, dass Schleifen, Callbacks und Datenbankarbeit keine vermeidbare Last erzeugen.
4. Teste in Schichten
Führe zunächst Syntax- und statische Checks durch, gefolgt von gezielten Unit- oder Integrationstests, wo das Projekt diese unterstützt. Starte die Ressource auf einem Staging-Server mit repräsentativen Framework- und Datenbankversionen. Teste erlaubte und verbotene Aktionen, Wiederverbindungen, doppelte Anfragen, fehlerhafte Eingaben und einen Ressourcen-Neustart.
Prüfe Server- und Clientkonsole auf neue Fehler. Miss bei leistungskritischen Änderungen die betroffene Ressource im Leerlauf und bei Aktivität, statt dich auf Behauptungen in generiertem Text zu verlassen.
5. Mit Rücknahmemöglichkeit veröffentlichen
Sichere geänderte Dateien und betroffene Tabellen vor dem Deployment. Halte die Änderung klein genug, um sie zurückzunehmen, dokumentiere die getesteten Versionen und überwache Fehler nach dem Release. KI-gestützter Code sollte die gleichen Überprüfungs- und Deployment-Hürden durchlaufen wie manuell geschriebener Code.
Prompt-Vorlage für einen sichereren ersten Durchlauf
Überprüfe die vorhandene Ressource vor der Bearbeitung. Implementiere nur das angegebene Verhalten unter Verwendung des aktuellen Frameworks und der Datenbankmuster. Erfinde keine APIs oder Abhängigkeiten. Validiere alle Client-Eingaben auf dem Server. Erkläre Annahmen, liefere fokussierte Tests und stoppe, wenn der erforderliche Kontext fehlt.
Nützliche nächste Schritte: Überprüfe die offizielle Cfx.re-Ressourcenmanifest-Referenz und Anthropics Sicherheitshinweise zu Claude Code bevor du einem Agenten breiteren Zugriff gewährst.