





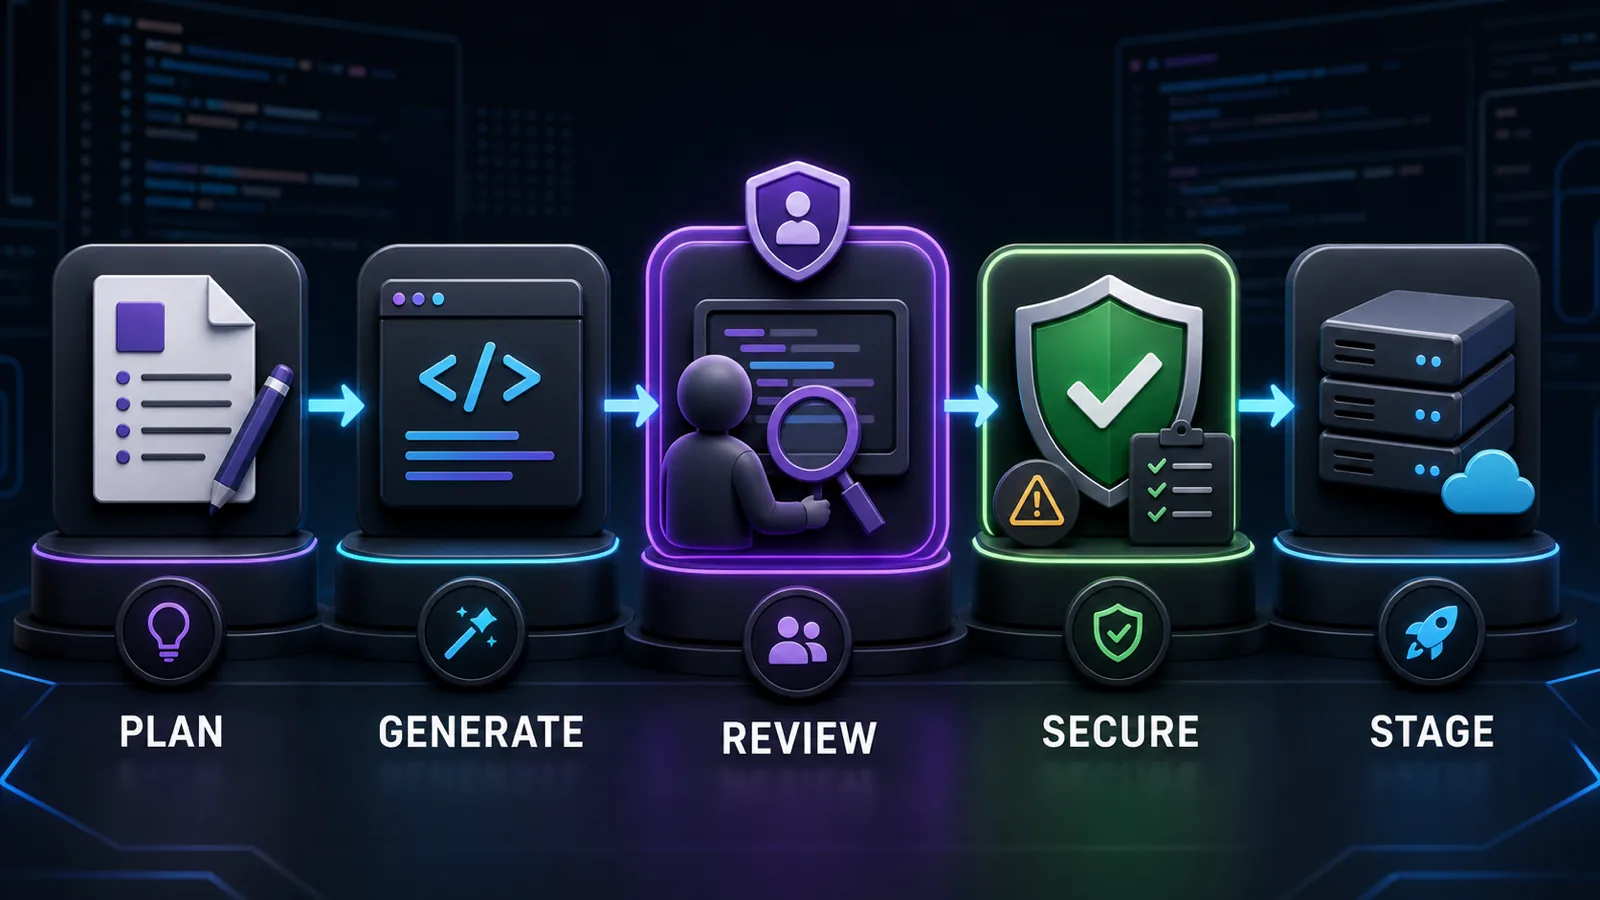
Ferramentas de programação com IA podem ajudar a criar a estrutura de um recurso FiveM, explicar uma base de código desconhecida e esboçar alterações focadas. Elas não transformam um prompt não revisado em código de servidor pronto para produção. O fluxo confiável é definir o contrato, gerar uma pequena alteração, revisar cada diff, testar os limites de segurança e implantar primeiro em homologação.
1. Comece com um contrato do recurso
Descreva o framework e a versão, a linguagem de execução, a camada de banco de dados, as dependências, os eventos, os exports, as permissões e os critérios de aceitação. Inclua a estrutura de pastas existente e os arquivos relevantes em vez de pedir um sistema completo com um prompt de uma linha. O Cfx.re define um recurso por meio de fxmanifest.lua; use esse manifesto para informar quais scripts do cliente, do servidor e compartilhados são esperados.
Mantenha a primeira tarefa restrita. Um único comando, callback ou integração é mais fácil de verificar do que um sistema inteiro de empregos. Peça à ferramenta que siga os padrões existentes e identifique pressupostos antes de editar.
2. Mantenha credenciais e dados de produção fora dos prompts
Não cole chaves de licença, senhas de banco de dados, webhooks, registros de jogadores ou arquivos de ambiente de produção em uma sessão de programação. Use exemplos com dados sensíveis ocultos e dados exclusivos de desenvolvimento. Trate publicações copiadas de fóruns, arquivos readme e conteúdo obtido da web como entradas não confiáveis, pois podem conter instruções enganosas.
A orientação atual de segurança do Claude Code da Anthropic enfatiza permissões explícitas, acesso de escrita com escopo definido e revisão humana dos comandos. Mantenha esses controles ativados. Evite contornar as verificações de permissão apenas para deixar uma geração longa rodando sem supervisão.
3. Revise o diff gerado como código normal
Confira cada limite de evento, consulta de banco de dados e decisão de permissão. Não confie em eventos disparados pelo cliente para dinheiro, inventário, cargos ou propriedade. Valide as entradas no servidor, use consultas parametrizadas pela biblioteca de banco de dados estabelecida no projeto e confirme que os callbacks não podem expor dados de outro jogador.
- Rejeite dependências, exports, chaves de configuração e APIs de framework inventados.
- Remova código morto, logs de depuração excessivos e segredos de exemplo.
- Confira o comportamento de limpeza nas desconexões de jogadores e reinicializações de recursos.
- Confirme que loops, callbacks e trabalho de banco de dados não geram carga evitável.
4. Teste em camadas
Execute primeiro as verificações de sintaxe e análise estática, depois testes focados de unidade ou integração quando o projeto oferecer suporte. Inicie o recurso em um servidor de homologação com versões representativas de framework e banco de dados. Teste ações permitidas e proibidas, reconexões, solicitações duplicadas, entradas malformadas e reinicialização do recurso.
Revise os consoles do servidor e do cliente em busca de novos erros. Para trabalho sensível a desempenho, meça o recurso afetado em cenários ociosos e ativos em vez de confiar em uma afirmação do texto gerado.
5. Publique com possibilidade de reversão
Faça backup dos arquivos alterados e das tabelas afetadas antes da implantação. Mantenha a alteração pequena o suficiente para reverter, registre as versões testadas e monitore os erros após a publicação. Código criado com auxílio de IA deve passar pelas mesmas etapas de revisão e implantação que o código escrito manualmente.
Modelo de prompt para uma primeira etapa mais segura
Inspecione o recurso existente antes de editar. Implemente apenas o comportamento descrito usando os padrões atuais de framework e banco de dados. Não invente APIs nem dependências. Valide todas as entradas do cliente no servidor. Explique os pressupostos, forneça testes focados e pare se faltar contexto necessário.
Próximos passos úteis: consulte a referência oficial de manifestos de recursos do Cfx.re e orientação de segurança do Claude Code da Anthropic antes de conceder acesso mais amplo a um agente.