





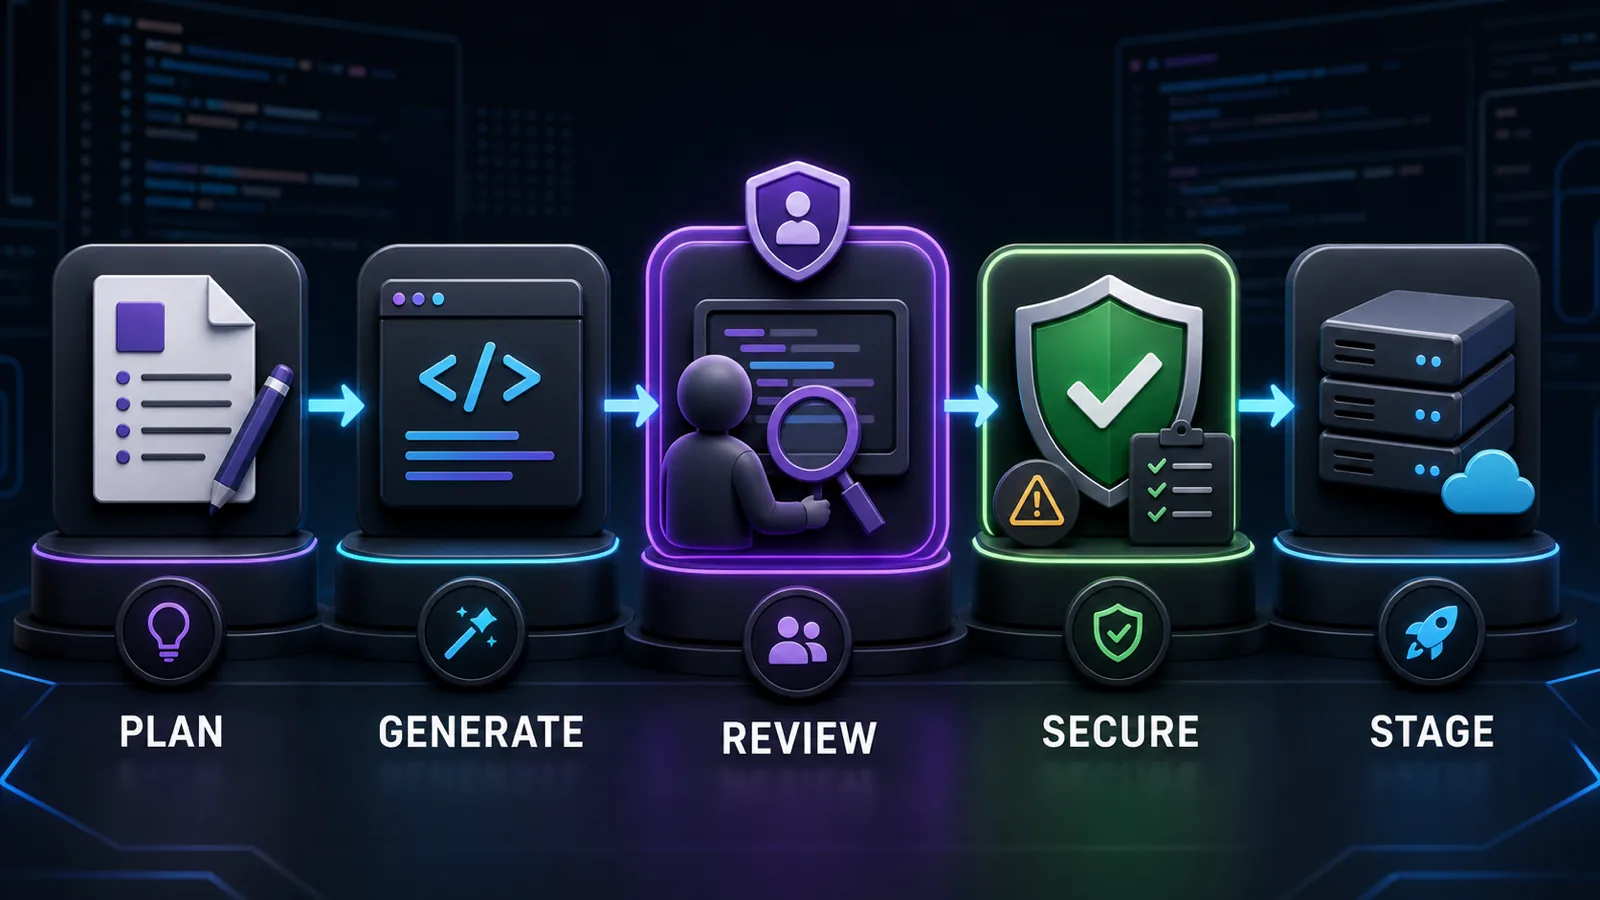
Las herramientas de programación con IA pueden ayudarte a crear la estructura de un recurso de FiveM, explicar una base de código desconocida y redactar cambios concretos. No convierten un prompt sin revisar en código de servidor listo para producción. El flujo de trabajo fiable consiste en definir el contrato, generar un cambio pequeño, revisar cada diff, probar los límites de seguridad y desplegar primero en staging.
1. Empieza con un contrato de recurso
Describe el framework y la versión, el lenguaje de ejecución, la capa de base de datos, las dependencias, los eventos, las exports, los permisos y los criterios de aceptación. Incluye la estructura de carpetas existente y los archivos relevantes en lugar de pedir un sistema completo a partir de un prompt de una línea. Cfx.re define un recurso mediante fxmanifest.lua; usa ese manifiesto para indicar qué scripts de cliente, de servidor y compartidos se esperan.
Mantén acotada la primera tarea. Un único comando, callback o integración es más fácil de verificar que todo un sistema de trabajos. Pide a la herramienta que siga los patrones existentes y que identifique las suposiciones antes de editar.
2. Mantén las credenciales y los datos de producción fuera de los prompts
No pegues claves de licencia, contraseñas de bases de datos, webhooks, registros de jugadores ni archivos de entorno de producción en una sesión de programación. Usa ejemplos anonimizados y datos solo de desarrollo. Trata las publicaciones de foros copiadas, los archivos readme y el contenido web descargado como entrada no confiable, porque pueden contener instrucciones engañosas.
La guía de seguridad actual de Claude Code de Anthropic destaca los permisos explícitos, el acceso de escritura limitado y la revisión humana de los comandos. Mantén esos controles activados. Evita saltarte las comprobaciones de permisos solo para que una generación larga se ejecute sin supervisión.
3. Revisa el diff generado como código normal
Comprueba cada límite de eventos, cada consulta de base de datos y cada decisión de permisos. No se debe confiar en los eventos activados por el cliente para el dinero, el inventario, los roles o la propiedad. Valida las entradas en el servidor, usa consultas parametrizadas a través de la biblioteca de base de datos establecida del proyecto y confirma que las callbacks no pueden exponer datos de otro jugador.
- Rechaza dependencias, exports, claves de configuración y APIs de framework inventadas.
- Elimina el código muerto, el registro de depuración excesivo y los secretos de marcador de posición.
- Comprueba el comportamiento de limpieza en las desconexiones de jugadores y en los reinicios de recursos.
- Confirma que los bucles, las callbacks y el trabajo de base de datos no generen carga evitable.
4. Prueba en capas
Ejecuta primero las comprobaciones de sintaxis y estáticas, seguidas de pruebas unitarias o de integración específicas cuando el proyecto las admita. Inicia el recurso en un servidor de staging con versiones representativas del framework y de la base de datos. Prueba acciones permitidas y prohibidas, reconexiones, solicitudes duplicadas, entradas mal formadas y un reinicio del recurso.
Revisa las consolas del servidor y del cliente en busca de nuevos errores. Para trabajos sensibles al rendimiento, mide el recurso afectado en escenarios de inactividad y de actividad en lugar de confiar en una afirmación del texto generado.
5. Despliega con un rollback
Haz una copia de seguridad de los archivos modificados y de cualquier tabla afectada antes del despliegue. Mantén el cambio lo bastante pequeño como para poder revertirlo, anota las versiones probadas y supervisa los errores después del lanzamiento. El código asistido por IA debe pasar los mismos controles de revisión y despliegue que el código escrito manualmente.
Plantilla de prompt para una primera pasada más segura
Inspecciona el recurso existente antes de editarlo. Implementa solo el comportamiento indicado utilizando los patrones actuales del framework y de la base de datos. No inventes APIs ni dependencias. Valida toda la entrada del cliente en el servidor. Explica las suposiciones, aporta pruebas específicas y detente si falta el contexto necesario.
Próximos pasos útiles: revisa la referencia oficial del manifiesto de recursos de Cfx.re y la guía de seguridad de Claude Code de Anthropic antes de conceder a un agente un acceso más amplio.